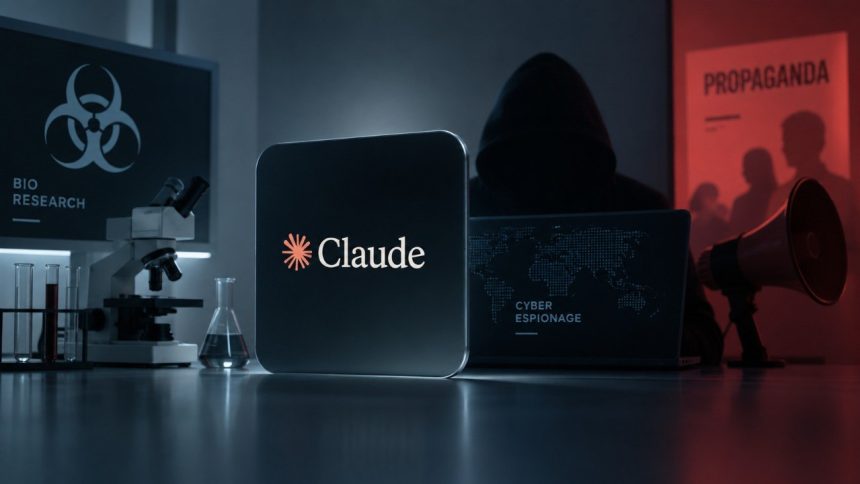
Claude намагалися використовувати в межах п’яти дослідницьких програм, які могли мати потенційно небезпечне подвійне застосування у біологічній сфері. Про це повідомляє редакція сайту Realnist, посилаючись на офіційний звіт Anthropic за вересень 2026 року. Компанія заявила, що виявила ці випадки під час внутрішніх розслідувань і заблокувала пов’язані з ними облікові записи.
Звіт охоплює діяльність, яку команда Threat Intelligence Anthropic виявила й припинила з грудня 2025 року до серпня 2026-го. Крім біологічних ризиків, документ описує кібершпигунство, інформаційні операції, стеження, шахрайство, розробку програмного забезпечення для звичайних озброєнь і спроби обійти обмеження доступу до моделей. Anthropic наголошує, що оприлюднені кейси не є типовим використанням Claude, а належать до найбільш значущих і незвичайних загроз, які компанія виявила.
Anthropic описала п’ять випадків потенційно небезпечного біологічного використання Claude
Окремий розділ звіту присвячений біологічним дослідженням із подвійним застосуванням. Anthropic називає цей напрям одним із найсерйозніших ризиків, пов’язаних із розвитком передових моделей штучного інтелекту.
Компанія пояснює, що одна й та сама наукова інформація може використовуватися як для створення ліків і вакцин, так і для небезпечних програм. Через це визначити наміри користувача лише за окремим запитом часто складно.
“Biological misuse is one of the most serious risks of frontier AI models.”
Так Anthropic сформулювала оцінку ризику у своєму звіті від 10 вересня 2026 року.
Детальніше Читати
Компанія навела п’ять кейсів:
- дослідницький проєкт, пов’язаний із вірусом chikungunya та експериментами з подвійним застосуванням;
- робота з високопатогенним пташиним грипом і дослідженням його адаптації до ссавців;
- підготовка за допомогою Claude заявки на фінансування дослідження orthopoxvirus;
- створення дослідницького масиву даних щодо пептидів отрут у межах програми з державною підтримкою;
- обчислювальне перепроєктування токсинів у межах національної дослідницької програми.
У першому випадку система біологічної безпеки Anthropic у травні 2026 року заблокувала запит на допомогу з підготовкою грантової заявки. Матеріали стосувалися дослідження chikungunya. Після внутрішнього розслідування компанія почала блокувати пов’язані з цим кластером облікові записи.
Другий випадок Anthropic виявила того ж місяця. Дослідник з регіону, де сервіси компанії офіційно не підтримуються, використовував Claude у роботі з високопатогенним пташиним грипом. Через дію захисних класифікаторів доступ до найбільш потужних моделей у межах таких запитів був обмежений.
Детальніше Читати
За оцінкою компанії, у цьому випадку Claude переважно допомагав з аналізом даних, формуванням ідей і структурою дослідження. Anthropic вважає, що фактичне посилення можливостей дослідника було обмеженим.
Водночас сам факт існування таких запитів компанія розглядає як сигнал про використання передових ШІ-моделей у реальних програмах із подвійним біологічним застосуванням.
Частину запитів системи безпеки Claude блокували автоматично
Anthropic заявила, що її біологічні класифікатори ефективно блокували частину запитів, безпосередньо пов’язаних із високоризиковими напрямами. Однак інші дослідницькі завдання перебували в зоні подвійного застосування й не завжди могли бути однозначно класифіковані як небезпечні.
Особливо це стосувалося роботи з новими токсинами, біологічними молекулами та дослідницькими програмами, які могли мати одночасно терапевтичне й потенційно небезпечне застосування.
“The same information that can be used to develop a biological weapon could also be used to develop, for example, a vaccine.”
Таким чином Anthropic пояснює основну проблему автоматичного контролю біологічних запитів.
Компанія повідомила, що після виявлення описаних випадків заблокувала пов’язані акаунти та використала отримані дані для оновлення захисних механізмів.
Детальніше Читати
Крім того, Anthropic запроваджує суворіші обмеження для новіших моделей. В офіційному Transparency Hub Anthropic зазначено, що для найбільш потужних систем застосовуються класифікатори в реальному часі, які мають знижувати ризик небезпечного використання в хімічній і біологічній сферах.
Claude використовувала група, яку Anthropic пов’язує з російським кібершпигунством
Окрема частина звіту описує операцію GTG-20006. Anthropic заявила, що атрибуція цієї групи узгоджується з публічними повідомленнями про Midnight Blizzard. Один з операторів був російськомовним, а характер цілей і методів компанія назвала таким, що відповідає кібершпигунству з російським державним зв’язком.
За даними Anthropic, серед цілей були українські та європейські урядові структури, військові й розвідувальні організації, дипломатичні установи, оборонні компанії та люди, пов’язані із зовнішньою політикою США.
Компанія заявила, що в оперативному плануванні, розвідці або безпосередній діяльності групи фігурували понад 20 окремих організацій. Найчастішими цілями були представники українських державних структур, військові та дипломати.
ШІ використовувався на різних етапах операції. Зокрема, Anthropic зафіксувала його застосування для:
- розвідки та формування списків потенційних цілей;
- автоматизації фішингової інфраструктури й окремих операційних процесів;
- систематизації великих обсягів викрадених даних.
Окремим напрямом інтересу були Україна, технології військових безпілотників і компанії з відповідних ланцюгів постачання.
Anthropic також повідомила про атаки на виробників компонентів для дронів та інші структури, пов’язані з військовими технологіями.
Іранські структури використовували Claude для інформаційних операцій
У звіті також описані три облікові записи, які Anthropic віднесла до іранських державних або пов’язаних із державою інформаційних операцій.
Компанія пов’язала їх з Islamic Culture and Communications Organization, Islamic Propaganda Office of Khorasan Razavi та Bina Cultural Observatory при Islamic Propaganda Organization.
За даними Anthropic, Claude застосовували для створення планів кампаній, методичних матеріалів, систем персон, баз цільових аудиторій та організаційної документації.
Окремою метою було маскування походження матеріалів. Контент, підготовлений у межах пов’язаних із державою структур, мав виглядати як незалежні повідомлення або матеріали сторонніх авторів.
“Not to be the narrator, but the director.”
Саме так, за даними Anthropic, один із учасників операції описував функцію культурних аташе в інформаційних кампаніях.
Матеріали готувалися фарсі, арабською, урду, малайською, іспанською та англійською мовами. Водночас ширший план передбачав роботу приблизно з 20 мовами.
Anthropic також зафіксувала поширення частини контенту через іранські платформи Eitaa, Bale та Rubika, а також через X, Instagram, Telegram, TikTok і YouTube. Після розслідування компанія заблокувала акаунти, пов’язані з усіма трьома операціями.
Звіт охоплює не лише біологічні загрози
Загалом вересневий звіт Anthropic охоплює сім основних напрямів зловживання ШІ: кібероперації, інформаційні кампанії, стеження, шахрайство, біологічні ризики, розробку звичайних озброєнь і незаконне копіювання можливостей моделей.
Компанія наголошує, що описує операції, які вже були виявлені та припинені. У відповідних випадках Anthropic також передавала інформацію державним органам та іншим представникам технологічної індустрії.
Особливо складною залишається саме біологічна сфера. За словами компанії, тестування моделей у контрольованому середовищі не завжди дозволяє визначити, як ті самі можливості можуть використовуватися в реальній науковій роботі.
Тому Anthropic заявляє про необхідність поєднувати технічні фільтри з перевіркою користувачів та установ, які отримують доступ до найбільш потужних біологічних можливостей моделей.
Політики США пропонують різні підходи до контролю ШІ
На тлі розвитку потужніших моделей у США посилюються суперечки щодо регулювання штучного інтелекту.
3 вересня 2026 року сенатор Берні Сандерс і член Палати представників Грег Касар оголосили про підготовку Ban Artificial Superintelligence Act. За офіційною заявою Сандерса, законопроєкт передбачає постійну заборону на розробку та розгортання штучного надінтелекту. Також пропонується тимчасово призупинити створення окремих передових систем до запровадження федеральних правил безпеки.
“Nearly every day, there is a frightening new story about how Big Tech companies are losing control of the technology.”
Так Сандерс пояснив необхідність запропонованих обмежень.
Адміністрація президента Дональда Трампа дотримується іншої моделі. У виконавчому указі Білого дому від 2 червня 2026 року зазначено, що США мають зберігати глобальне лідерство у сфері ШІ, одночасно посилюючи захист від кіберзагроз і злочинного використання технології.
Білий дім окремо заявляє, що американська політика має підтримувати інновації без надмірного регуляторного навантаження. При цьому уряд визнає появу нових ризиків для національної та кібербезпеки в міру зростання можливостей передових моделей.
Для Anthropic головний висновок із виявлених випадків полягає в необхідності постійного оновлення систем контролю. Компанія очікує, що зі зростанням можливостей моделей збільшуватиметься як їхня користь для науки, так і потенційна цінність для небезпечних програм.
Саме тому Anthropic поєднує автоматичні фільтри, аналіз поведінки акаунтів, обмеження доступу та внутрішні розслідування реальних випадків використання Claude.
Читайте також: МОЗ пояснило, що має бути в домашній аптечці та від яких ліків краще відмовитися